Wissensbasis & Vaults
AlleDie Wissensbasis ist die zentrale Dokumentenbibliothek Ihres Unternehmens. Sie ist in Vaults gegliedert — abgegrenzte Sammlungen, die der KI als Wissensquelle dienen (RAG) und über Rollen und Vertraulichkeit steuern, wer was sieht.
Mehrere Vaults statt einem Topf
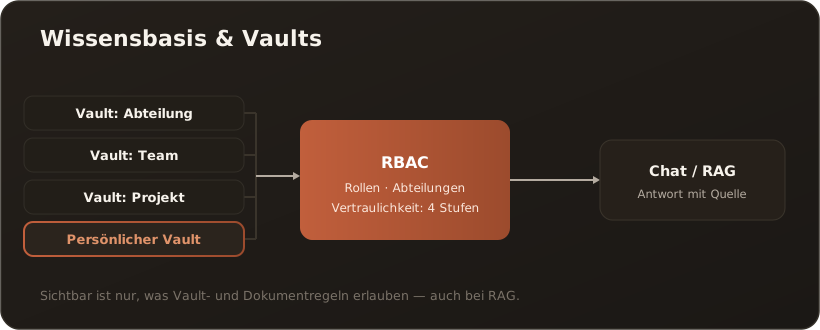
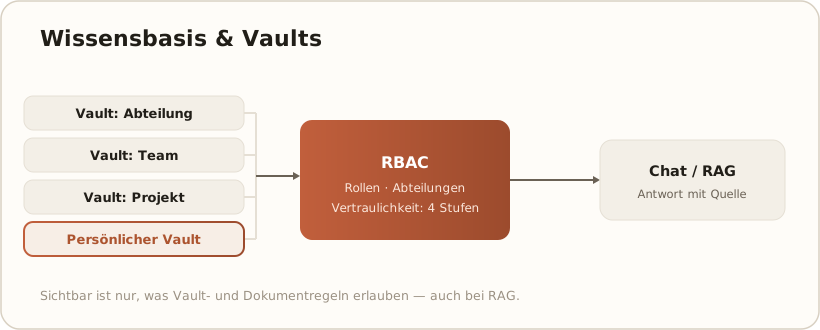
Section titled “Mehrere Vaults statt einem Topf”Statt alles in einen Ordner zu werfen, trennen Vaults Wissen nach Abteilung, Team oder Projekt. Über das Vault-Auswahlmenü wechseln Sie zwischen den Bereichen, auf die Sie Zugriff haben. Dazu kommt ein persönlicher Vault — nur für Sie sichtbar, ideal für Notizen und Entwürfe. Auf dem Desktop können Sie darüber hinaus eigene private Vaults anlegen, die ebenfalls ausschließlich Sie sehen — auch kein Administrator. → Einen privaten Vault anlegen
Wer sieht was? (RBAC auf zwei Ebenen)
Section titled “Wer sieht was? (RBAC auf zwei Ebenen)”Der Zugriff wird auf zwei Ebenen geregelt:
- Vault-Ebene — jeder Vault erlaubt bestimmte Rollen und Abteilungen. Wer nicht passt, sieht den Vault gar nicht.
- Dokument-Ebene — jedes Dokument trägt eine Vertraulichkeitsstufe (
public·internal·confidential·secret) und eigene Rollen-/Abteilungszuordnung.
Beide Ebenen greifen zusammen: Ein Dokument ist nur sichtbar, wenn Vault- und Dokumentregeln erfüllt sind. Genauso filtert die KI bei RAG — sie zitiert nur, was Sie auch selbst sehen dürften. Mehr dazu: RBAC & Vertraulichkeitsstufen.
Verknüpfungen & Struktur
Section titled “Verknüpfungen & Struktur”Dokumente lassen sich Obsidian-kompatibel verlinken ([[Wikilinks]] bzw. kb:-Links); die Verweise werden automatisch aufgelöst. So entsteht ein vernetztes Wissensnetz statt isolierter Dateien.
Warum gute Pflege sich lohnt
Section titled “Warum gute Pflege sich lohnt”Je vollständiger und besser organisiert die Wissensbasis ist, desto präziser antwortet die KI auf unternehmensspezifische Fragen — immer mit klickbarem Quellenverweis auf das Originaldokument.