RBAC & Vertraulichkeitsstufen
AdminCompanyWizard entscheidet bei jedem Zugriff — im Wissens-Browser, in der Suche und bei RAG im Chat — neu, wer was sehen darf. Grundlage ist ein rollenbasiertes Modell (RBAC) aus drei Zutaten: Vertraulichkeitsstufe, Rollen/Abteilungen und Clearance.
Die vier Vertraulichkeitsstufen
Section titled “Die vier Vertraulichkeitsstufen”Jedes Dokument trägt genau eine Stufe — von offen bis streng vertraulich:
- public — frei im Unternehmen
- internal — interner Standard
- confidential — vertraulich
- secret — streng vertraulich
Rollen, Abteilungen & Clearance
Section titled “Rollen, Abteilungen & Clearance”- Rollen & Abteilungen: Dokument und Vault benennen erlaubte Rollen und Abteilungen. Wer nicht dazugehört, sieht den Inhalt nicht.
- Clearance: Jede:r Nutzer:in hat eine Freigabestufe. Sie muss die Vertraulichkeitsstufe des Dokuments erreichen oder übertreffen.
Wie der Zugriff entsteht
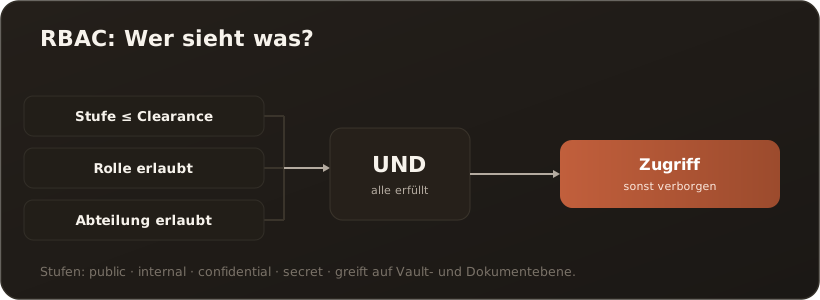
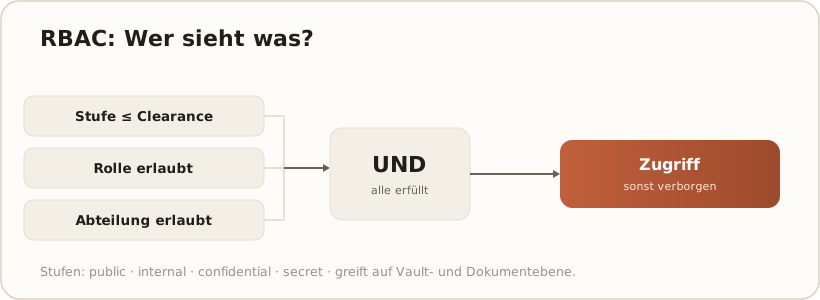
Section titled “Wie der Zugriff entsteht”Sichtbar ist ein Inhalt nur, wenn alle Bedingungen erfüllt sind:
Zugriff = Stufe ≤ Clearance UND Rolle erlaubt UND Abteilung erlaubt
Dieselbe Prüfung greift, wenn die KI bei RAG Quellen heranzieht: Sie zitiert nie etwas, das die fragende Person nicht selbst sehen dürfte.
Die drei Durchsetzungsebenen
Section titled “Die drei Durchsetzungsebenen”CompanyWizard wendet diese Prüfung dreistufig an — vom Wissensbereich über das einzelne Dokument bis in die Suche:
1. Vault-Ebene
Section titled “1. Vault-Ebene”Der Vault entscheidet zuerst, wer ihn überhaupt sieht. Diese Einstellungen steuern das (im Tab Administration → Tresore, → Wissensbereiche (Vaults) & Indexierung):
- Erlaubte Rollen (
AllowedRoles) und erlaubte Abteilungen (AllowedDepartments) — nur passende Nutzer sehen den Vault. - Min. Clearance-Stufe (
MinClearanceLevel) — die Freigabestufe, die der Vault mindestens verlangt. - Persönlich (
IsPersonal) — gehört genau einer Person und wird nicht geteilt. - Schreibgeschützt (
IsReadOnly) — Inhalte sind nur lesbar. - Teilbar (
IsShareable) — gibt frei, dass der Vault über die eigene Instanz hinaus geteilt werden darf (siehe Geteilte Vaults).
2. Dokument-Ebene
Section titled “2. Dokument-Ebene”Innerhalb eines sichtbaren Vaults trägt jede Datei ihre eigene Feinsteuerung im Frontmatter:
access-roles— erlaubte Rollen für genau dieses Dokument.classification— die Vertraulichkeitsstufe (public…secret).clearance-level— die geforderte Freigabestufe.
Neu angelegte Dateien werden mit den Vault-Standardwerten vorbelegt — DefaultAccessRoles, DefaultClassification und DefaultClearanceLevel — und können danach pro Dokument verschärft oder gelockert werden.
3. Such-Ebene
Section titled “3. Such-Ebene”Auch die Suche filtert: Treffer, die der Nutzer nach Vault- und Dokumentregeln nicht sehen darf, werden bereits im Vektorspeicher (Qdrant-Filterung) ausgeblendet — sie tauchen weder in der Trefferliste noch als RAG-Quelle auf. → RAG & Suche
Geteilte Vaults
Section titled “Geteilte Vaults”Ein teilbarer Vault (IsShareable) ist der heikelste Fall, weil Inhalte die eigene Instanz verlassen können. Hier gilt besonders streng:
- Nur freigegebene Rollen/Abteilungen sehen Inhalte — die Vault-Ebene greift unverändert auch für geteilte Inhalte.
- Dokumente ohne Frontmatter werden restriktiv behandelt: Fehlen
access-roles/classification/clearance-level, fällt die Datei nicht etwa „offen”, sondern auf die sichere Seite (kein impliziter Vollzugriff). - Server entscheidet: Beim Pairing bzw. im Servermodus wird die Zugriffsentscheidung serverseitig getroffen — der anfragende Client erhält nur, was die Server-RBAC freigibt.
Den Schritt-für-Schritt-Ablauf zum Freigeben zeigt Einen Vault anlegen und Zugriffsrechte vergeben.